El generador de contraseñas de NEUBOX crea claves en tu navegador, sin mandarlas a ningún servidor, y te dice cuánto aguantarían un ataque. Trae cinco modos, y elegir el correcto importa más que subirle dos caracteres al largo.
Herramienta: Generador de contraseñas seguras
Paso 1. Genera una contraseña
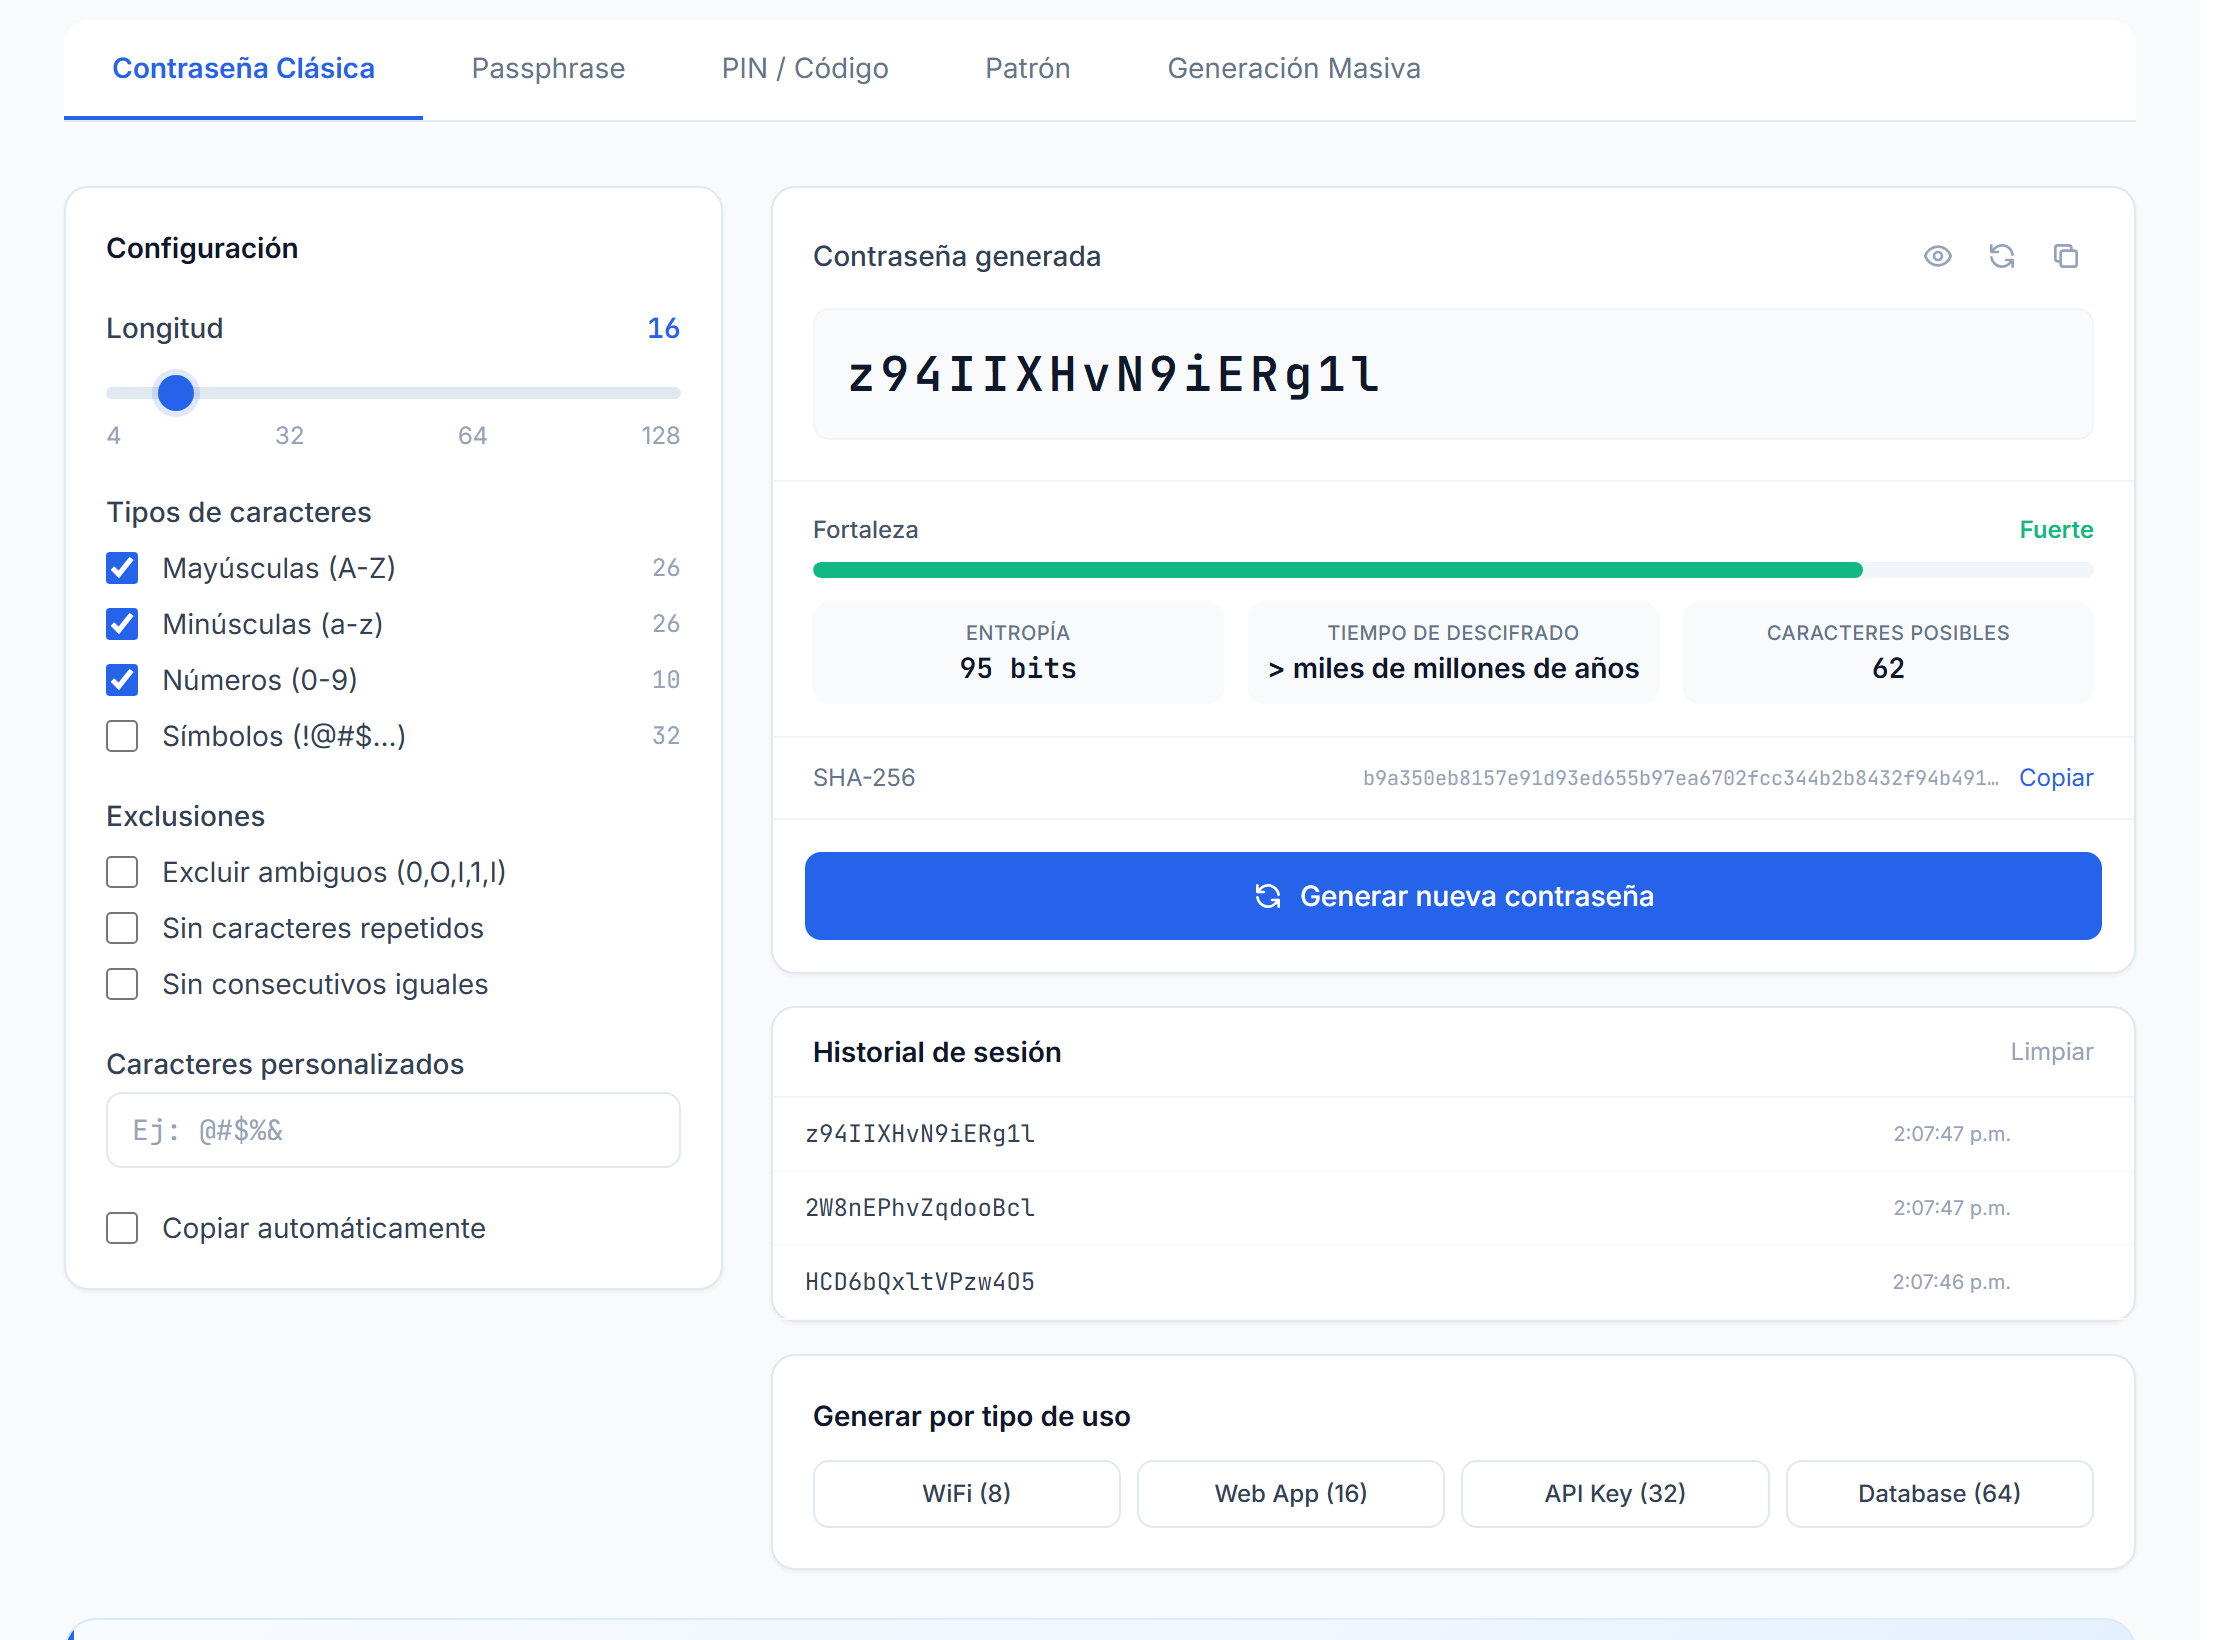
Arriba están los cinco modos. El clásico es el que sirve para casi todo.
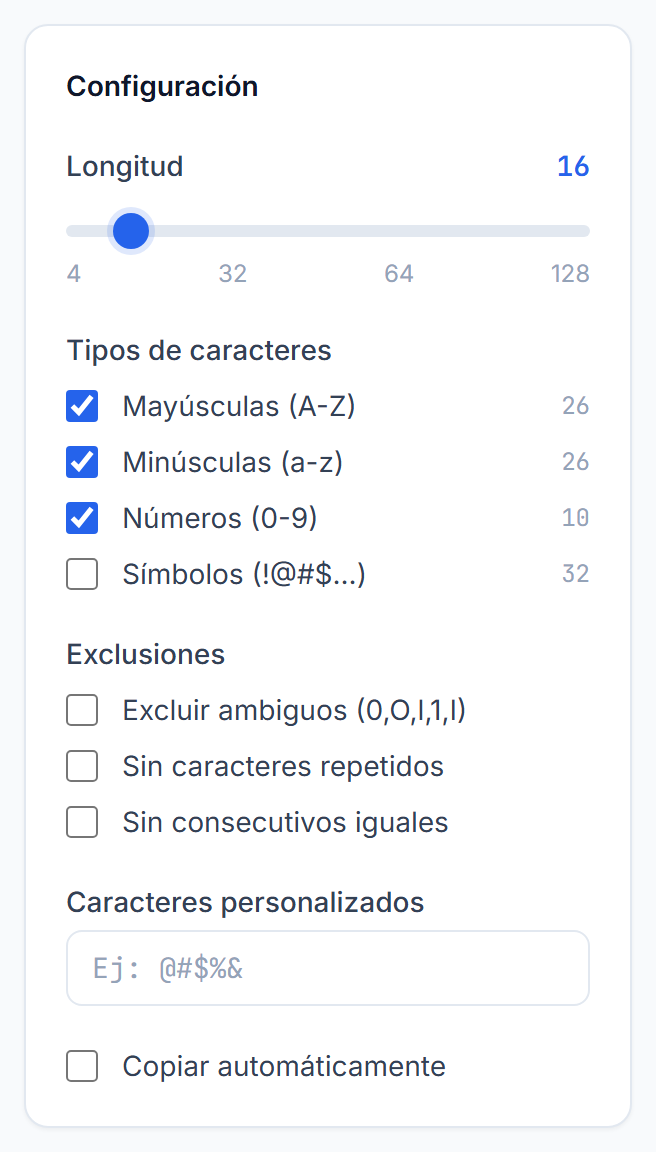
La opción de excluir caracteres ambiguos merece un comentario. Quita los que se confunden al leerlos: el uno y la ele, el cero y la o mayúscula. Enciéndela si la contraseña se va a dictar por teléfono o a copiar a mano. Apágala si va directo a un gestor de contraseñas, porque quitar caracteres reduce un poco la fuerza.
Cuántos caracteres, de verdad
Aquí hay un dato que casi todas las guías tienen desactualizado, y que cambia la respuesta.
La recomendación vigente del instituto de estándares estadounidense, que es la referencia que sigue medio mundo, es de mínimo 15 caracteres cuando la contraseña es el único factor de autenticación. Los ocho de toda la vida solo se admiten cuando hay un segundo factor.
Y no depende de si la cuenta es importante o no. Depende de si hay segundo factor.
Ese mismo estándar tumbó otras dos costumbres que siguen vivas en muchas empresas:
- Obligar a cambiar la contraseña cada 90 días ya no se recomienda. Lo que produce es
Empresa2026!convertido enEmpresa2027!, que es peor que dejar una buena contraseña quieta. Se cambia cuando hay indicio de que se filtró. - Exigir una mayúscula, un número y un símbolo tampoco. Empuja a la gente a patrones predecibles, que es justo lo que un atacante prueba primero.
Lo que sí importa: largo, aleatoria, y distinta en cada sitio.
Paso 2. Si la vas a escribir a mano, usa el modo de frase
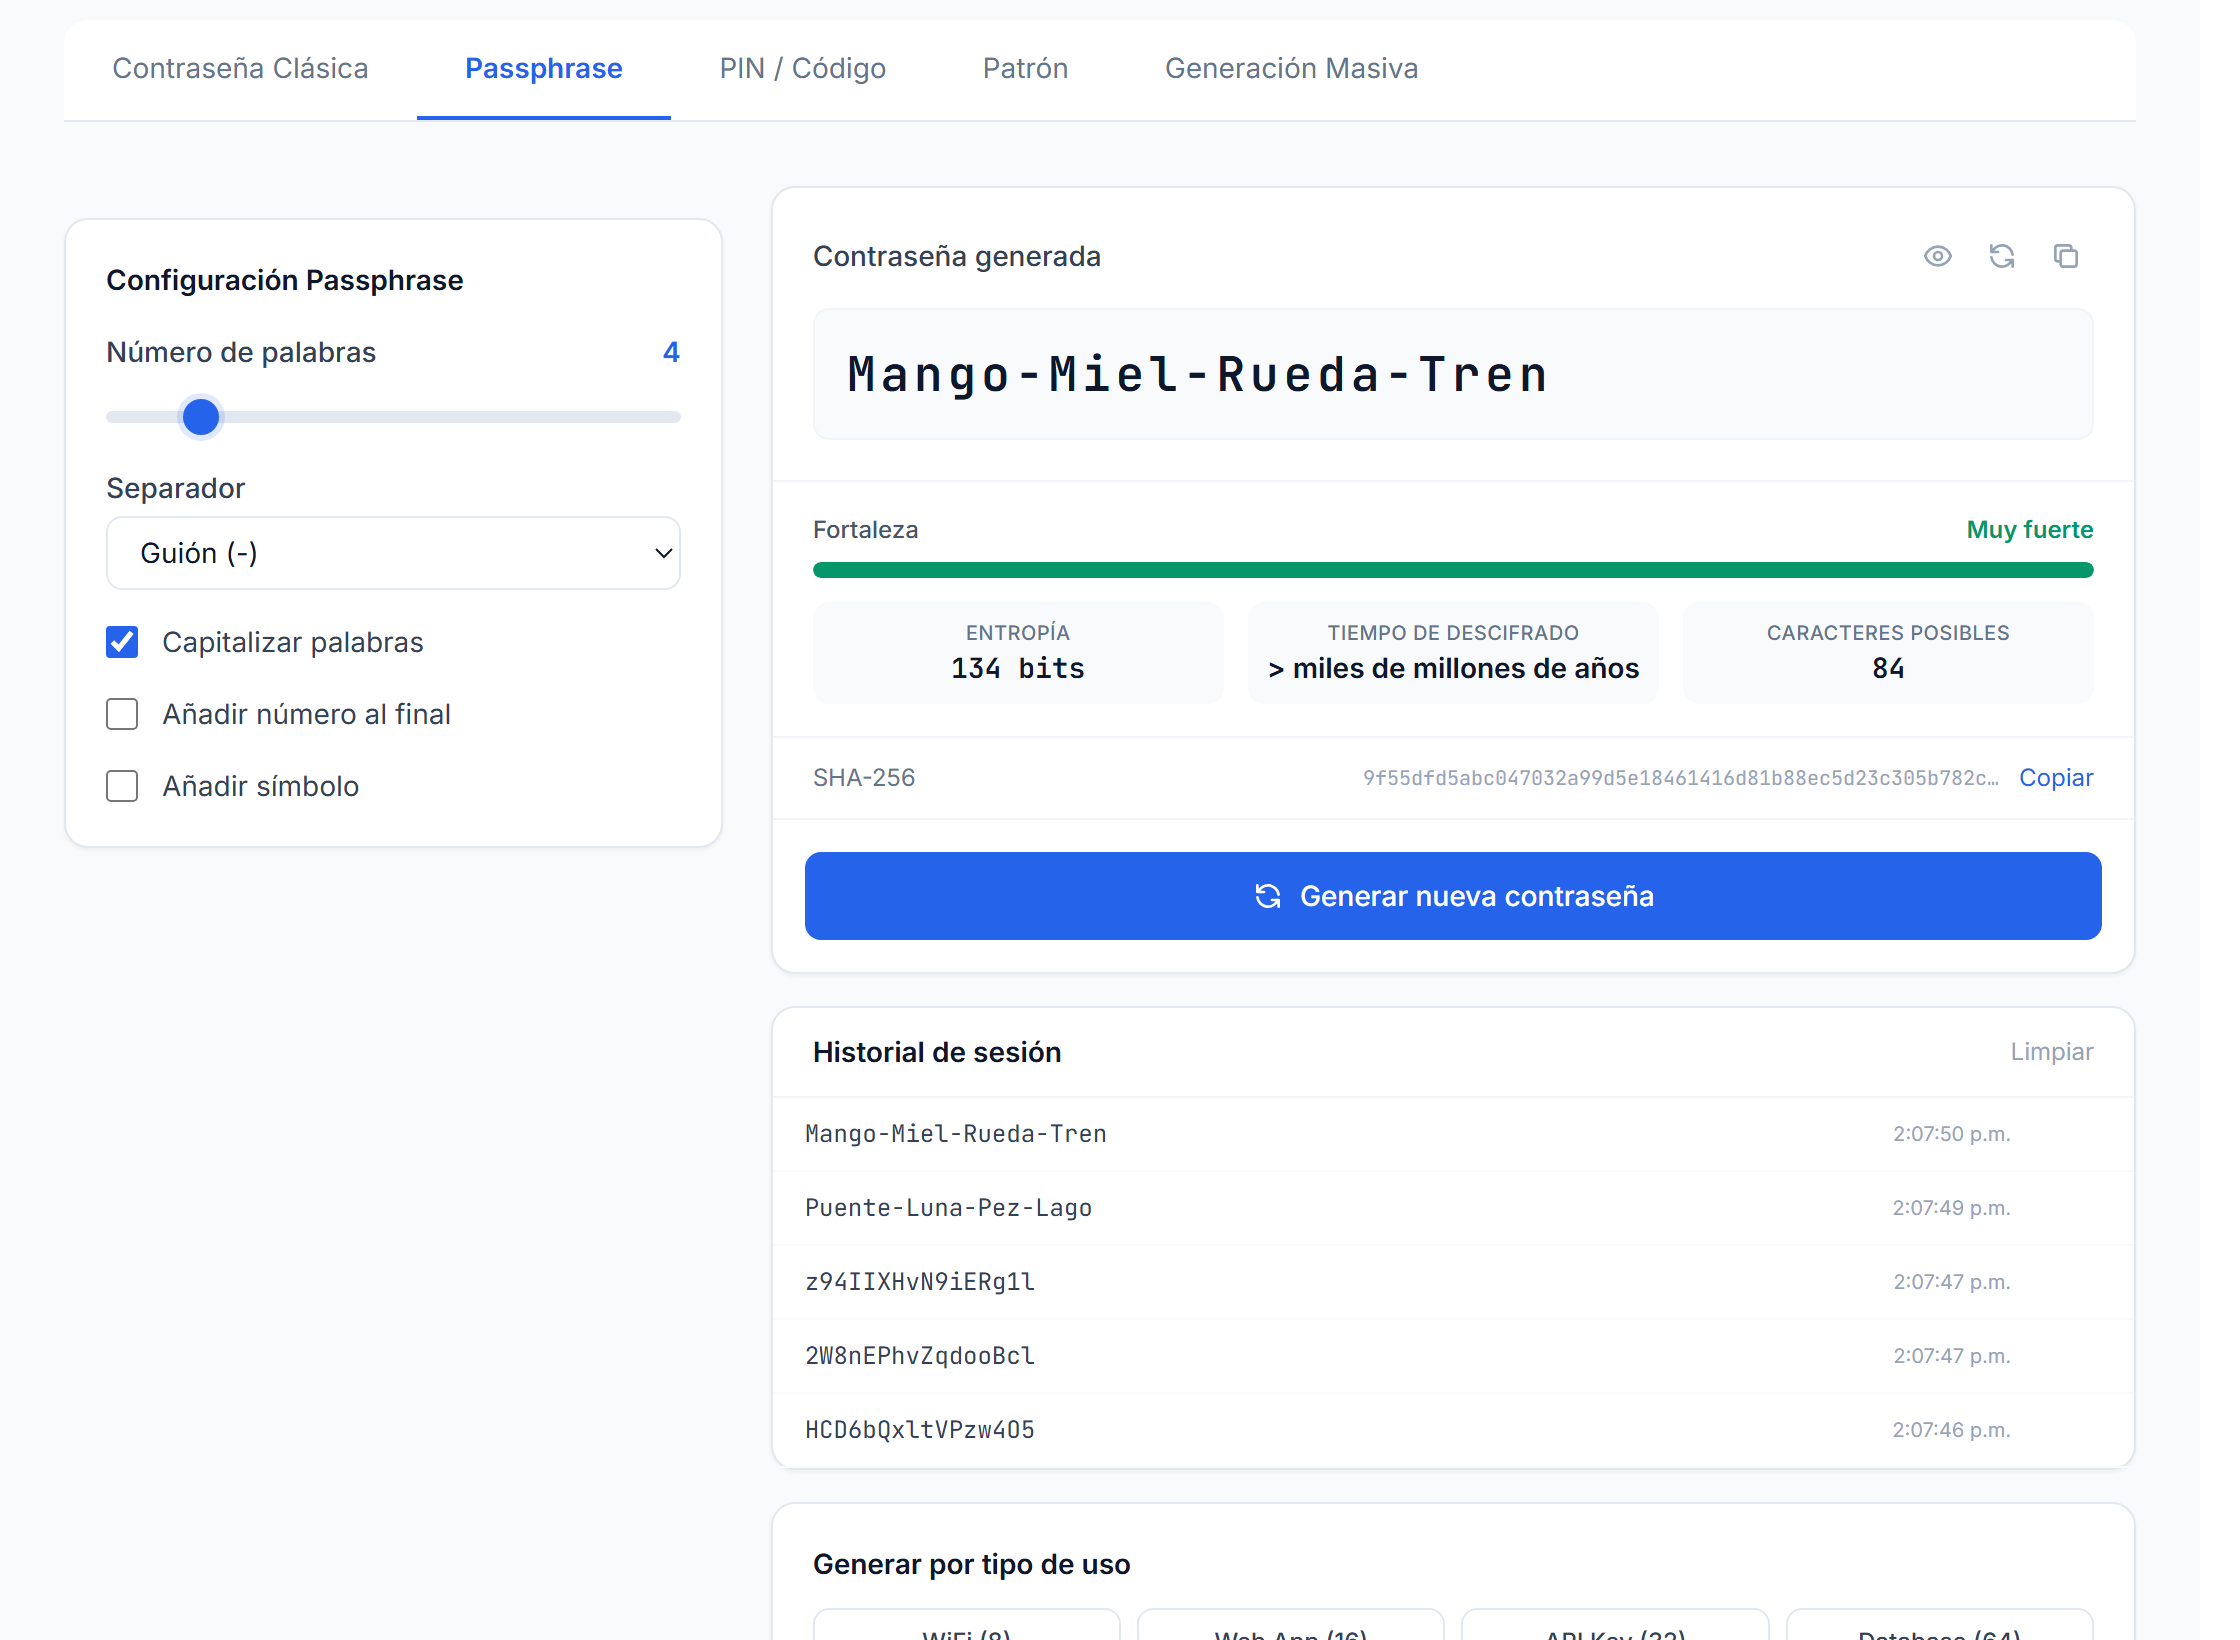
Una frase de cuatro o cinco palabras al azar es tan resistente como una contraseña corta llena de símbolos, y muchísimo más fácil de teclear.
Es el modo indicado para las contraseñas que sí tienes que recordar o escribir seguido: la del gestor de contraseñas, la del equipo, la del WiFi que le dictas a los clientes.
La condición es que las palabras sean de verdad al azar. Una frase que se te ocurrió a ti no es aleatoria: sale de tu vocabulario y de tus asociaciones, y eso se adivina.
El tiempo de descifrado, leído con cuidado
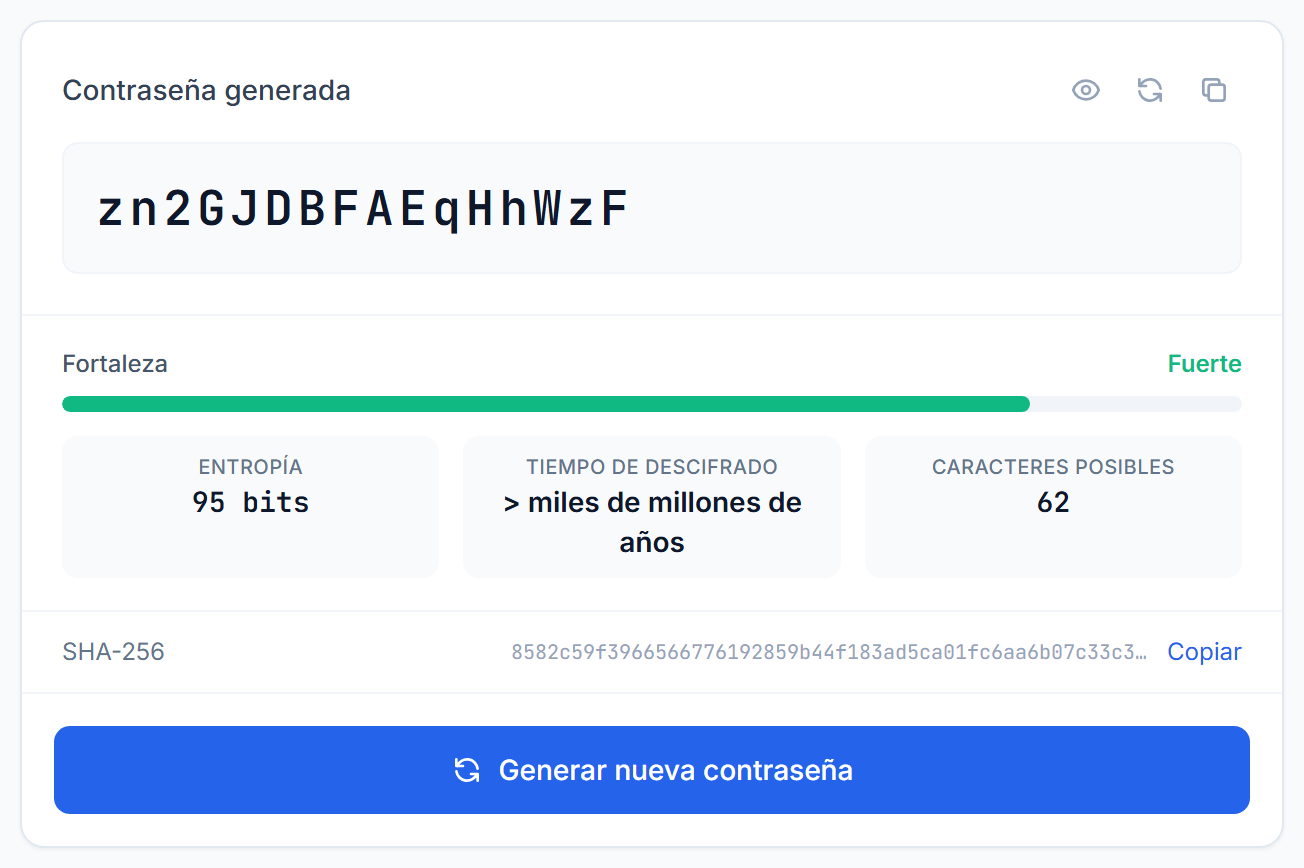
El “tardarían mil millones de años” impresiona, pero conviene entender qué mide: cuánto tardaría alguien en probar todas las combinaciones posibles.
Casi ningún robo de cuentas funciona así. La mayoría ocurre por otras vías, contra las que el largo de la contraseña no hace nada:
- Reutilizarla. Se filtra un sitio cualquiera y prueban ese correo y esa contraseña en el banco. Si es la misma, ya entraron. Este es el escenario más común, con diferencia.
- Phishing. Tú se la entregas, en un formulario que se parece al verdadero. Una contraseña de 64 caracteres se entrega igual de fácil que una de ocho.
De ahí la conclusión práctica: una contraseña distinta en cada sitio protege más que una muy larga repetida en todos. Y como nadie recuerda cuarenta contraseñas distintas, la respuesta real es un gestor de contraseñas.
El segundo factor es la otra mitad. Con él puesto, una contraseña filtrada por sí sola no abre nada.
Nada sale de tu navegador
Es la duda razonable al usar un generador en línea, y merece respuesta clara: la contraseña se genera en tu computadora y no se manda a ningún lado.
Usa la función criptográfica del propio navegador, que es la misma que emplean los bancos, no un generador de números al azar cualquiera. Puedes desconectar el internet y la herramienta sigue funcionando.
Herramientas que se usan junto con esta
- Generador de .htaccess, para las protecciones del lado del servidor.
- Verificador de correo, porque el phishing con tu dominio se combate desde el DNS.
En la página de la herramienta está la guía completa, con qué es la entropía y cómo se compara una contraseña con una frase.