Si tus correos llegan a spam, o peor, si alguien manda correos haciéndose pasar por tu dominio, la causa casi siempre está en tres registros DNS: SPF, DKIM y DMARC. El verificador de correo de NEUBOX los consulta en vivo y te dice en español qué falta y qué está mal puesto. En este tutorial revisamos un dominio y después generamos los registros que hagan falta.
Herramienta: Verificador de correo, SPF, DKIM y DMARC
La herramienta tiene dos modos

- Revisar un dominio consulta lo que hay publicado hoy y lo califica.
- Generar registros arma el texto del SPF o del DMARC para que lo pegues en tu DNS.
Conviene hacerlo en ese orden. Generar un SPF sin haber revisado el que ya tienes es la forma más común de romper el correo que hoy sí funciona.
Paso 1. Revisa tu dominio
Escribe tu dominio y haz clic en Revisar correo. La consulta tarda unos segundos porque va a preguntarle a los servidores DNS de verdad, no a una base de datos guardada.
Paso 2. Lee el resultado
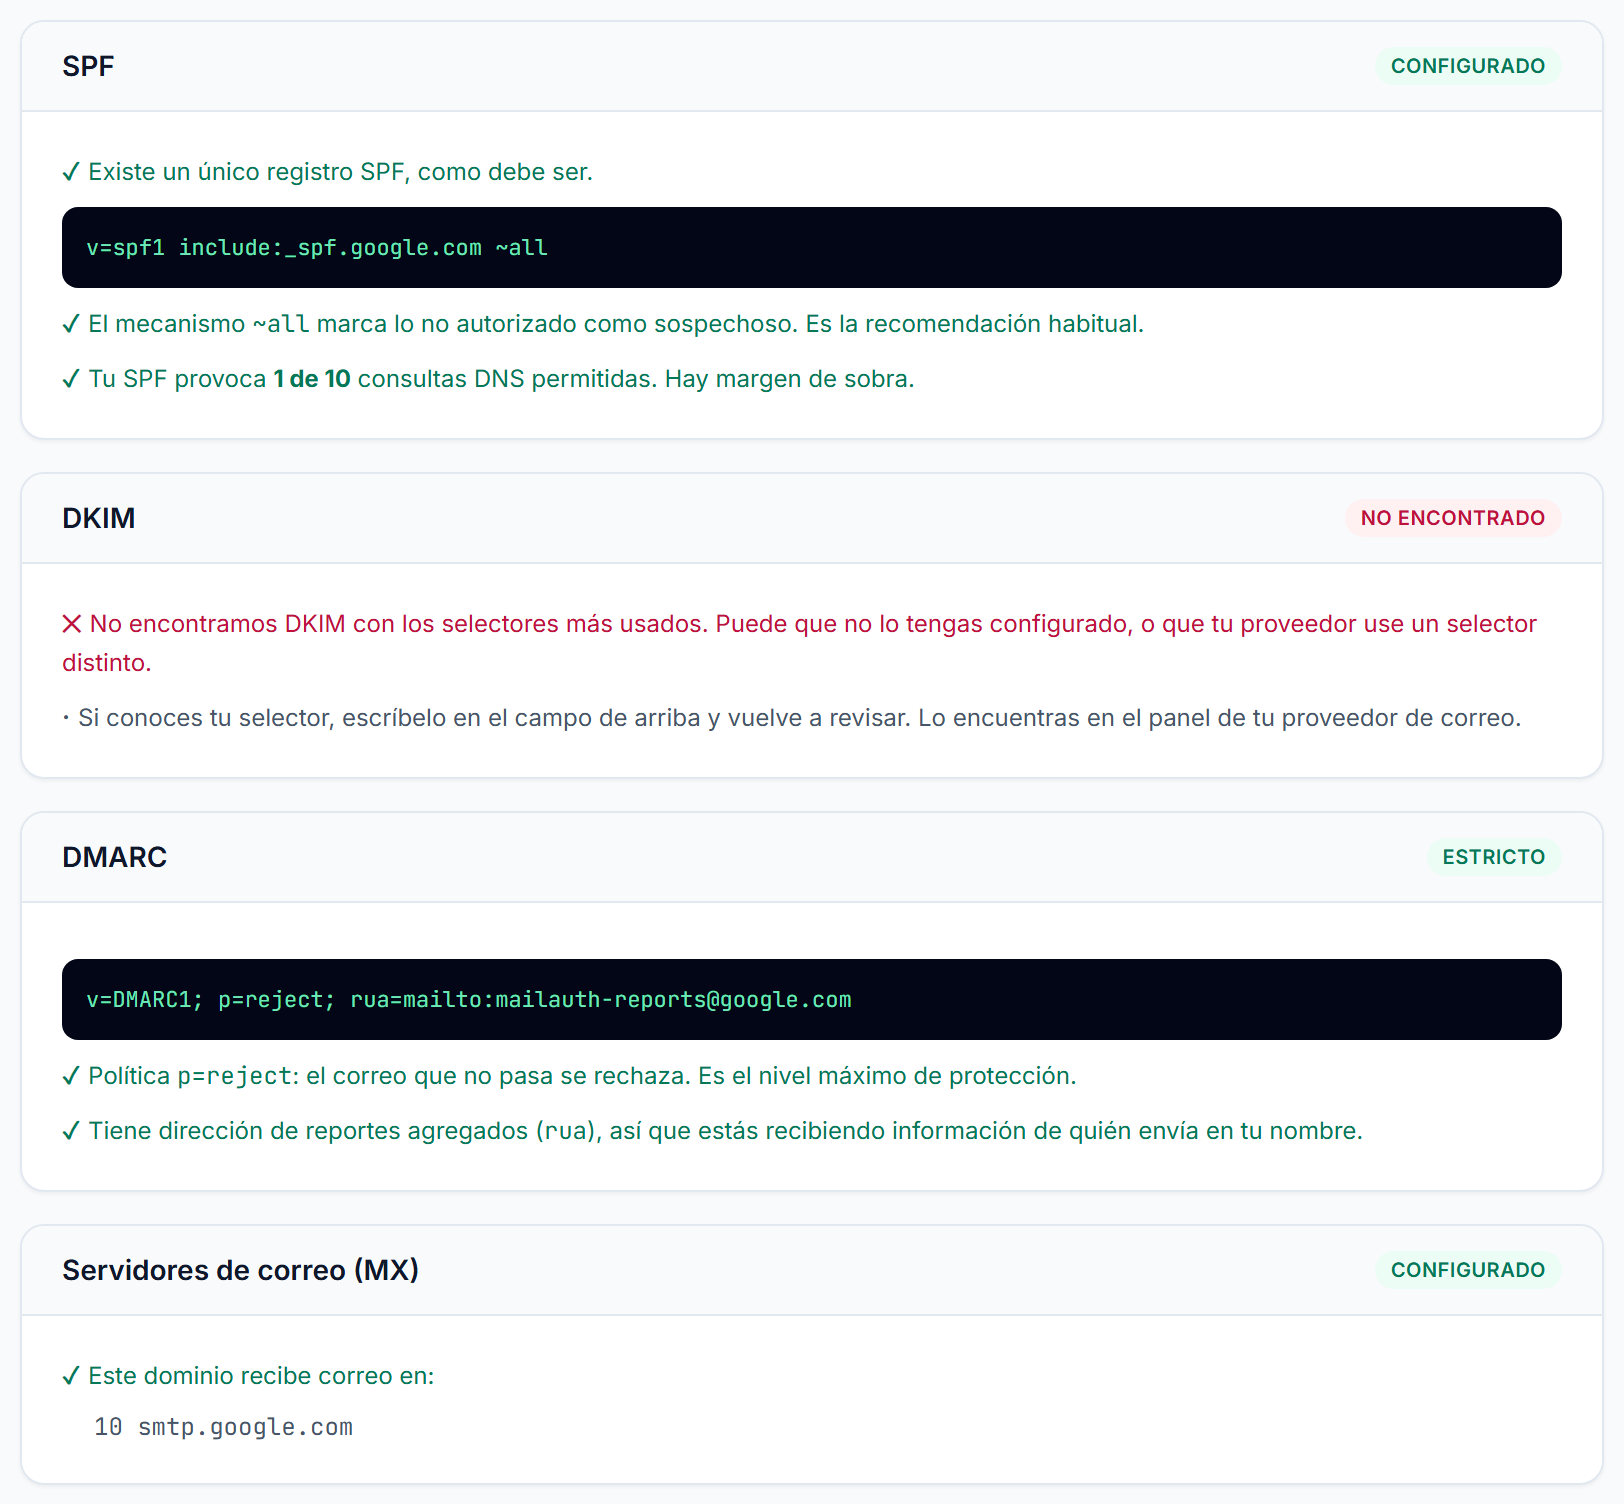
Este es el resultado de un dominio bien configurado. Lo usamos como referencia de cómo se ve cuando todo está en orden.
SPF: quién tiene permiso de enviar
El SPF es la lista de servidores autorizados a mandar correo con tu dominio. Hay tres cosas que revisar en este bloque:
- Que haya uno solo. Dos registros SPF en el mismo dominio no se suman, se anulan entre sí. Es un error frecuente cuando se contrata un servicio nuevo de envíos y alguien agrega un segundo registro en vez de editar el que ya existía.
- Con qué termina. El final del registro dice qué hacer con lo que no está en la lista.
~alllo marca como sospechoso y es la recomendación habitual.-alllo rechaza de plano, que es más estricto.?allno hace nada y deja el registro casi sin efecto. - Cuántas consultas provoca. Aquí está el punto que casi nadie revisa, y va en el siguiente apartado.
El límite de diez consultas
El estándar del SPF permite un máximo de diez consultas DNS al evaluarlo. Cada include: de un proveedor cuenta al menos una, y algunos proveedores incluyen a otros dentro de los suyos.
Si te pasas de diez, el SPF no falla a medias: deja de evaluarse por completo y el correo empieza a rebotar sin que nada avise. Por eso la herramienta te dice el conteo. Si ves un número cercano a diez, agregar un proveedor más va a romper el correo.
DKIM: por qué casi siempre dice que no lo encuentra
El DKIM es una firma que tu proveedor pone en cada correo. A diferencia del SPF y el DMARC, que viven en una dirección fija, el DKIM se publica bajo un nombre que elige el proveedor, llamado selector.
La herramienta prueba los selectores más usados. Si tu proveedor usa uno distinto, va a decir NO ENCONTRADO aunque sí lo tengas configurado. No es un error de la herramienta.
El selector lo encuentras en el panel de tu proveedor de correo, en la sección de autenticación o de DKIM. Escríbelo en el segundo campo del buscador y vuelve a revisar.
DMARC: qué hacer cuando algo no pasa
El DMARC le dice al servidor que recibe qué hacer con un correo que no pasó SPF ni DKIM, y a dónde mandarte el reporte. Tiene dos partes que hay que mirar por separado:
- La política (
p=). Puede sernone, que solo observa;quarantine, que manda a spam; oreject, que rechaza. - La dirección de reportes (
rua=). Sin ella no recibes nada y el DMARC pierde casi todo su valor, porque no te enteras de quién está mandando correo en tu nombre.
Un detalle que cuesta caro: si la dirección de reportes está en un dominio distinto al tuyo, ese otro dominio tiene que publicar una autorización expresa. Si falta, los reportes no se envían y nadie te avisa. La herramienta lo revisa y te lo señala.
Paso 3. Genera lo que falte
Con el diagnóstico en mano, cambia a la pestaña Generar registros.
Generar el SPF
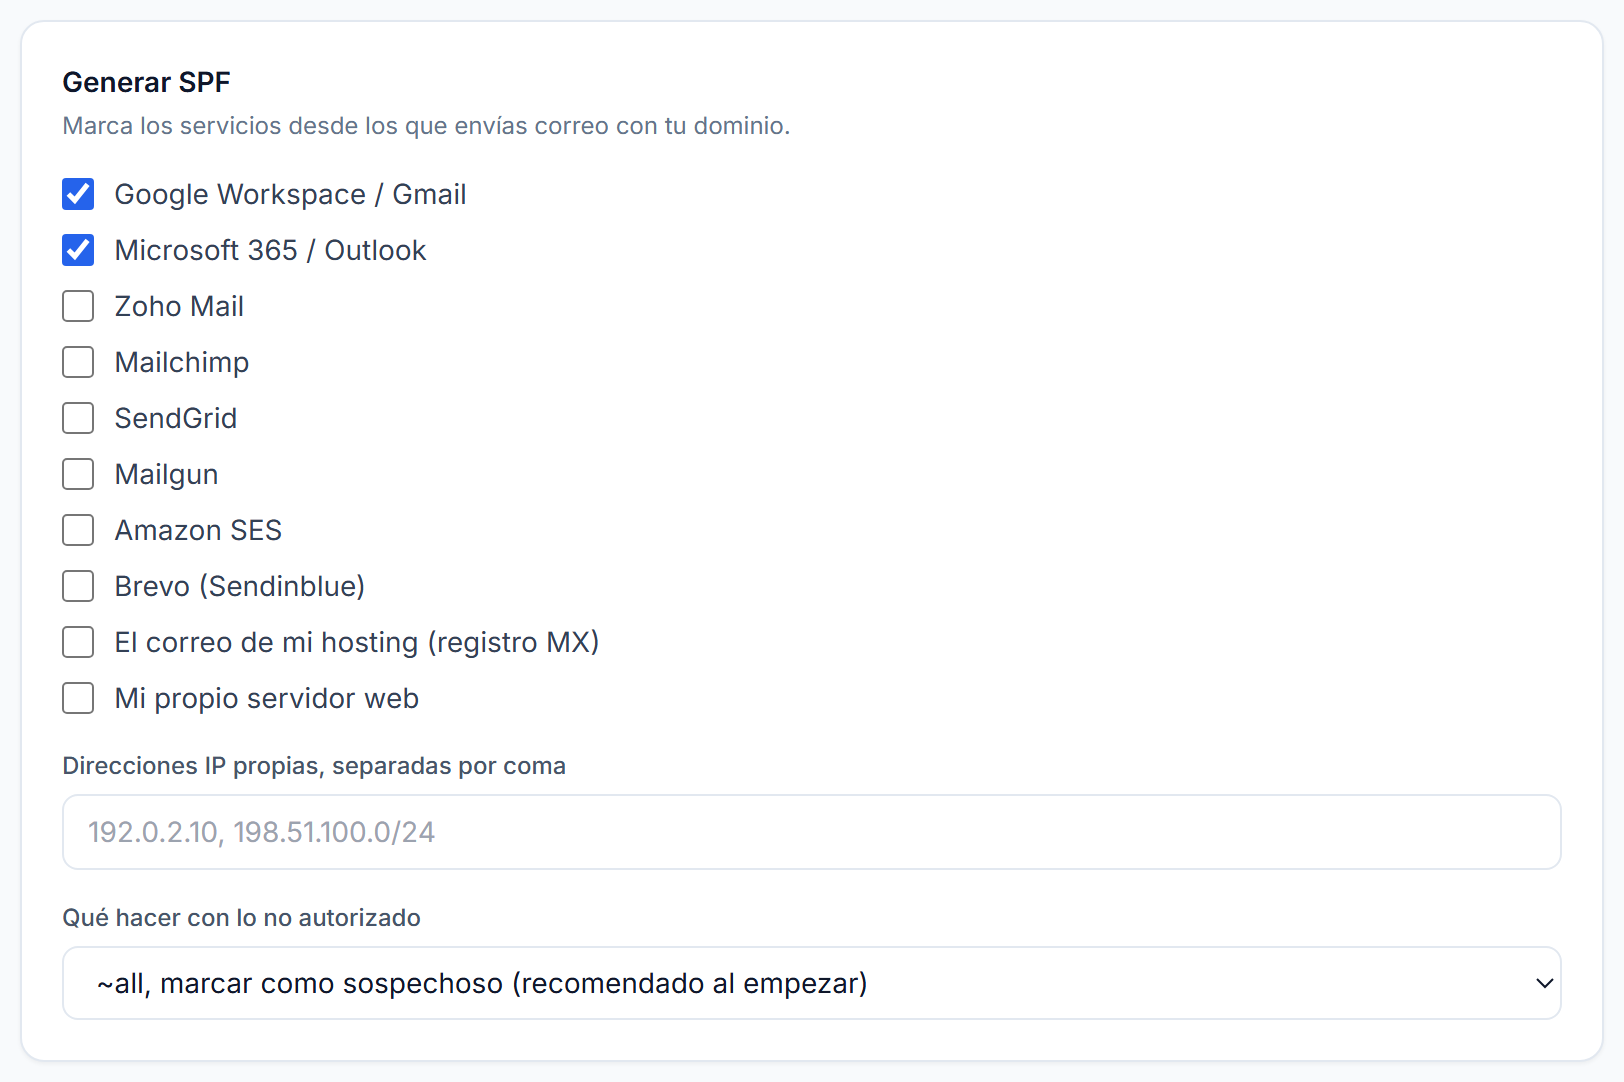
Marca los servicios que usas. Cada casilla suma consultas al conteo de diez, así que quitar un proveedor que ya no usas no es limpieza cosmética: es margen para el siguiente.
No olvides el sistema que manda los correos de tu propio sitio, como los avisos de un formulario de contacto o los de una tienda en línea. Es el que más se olvida y el que más rebotes provoca.
Generar el DMARC
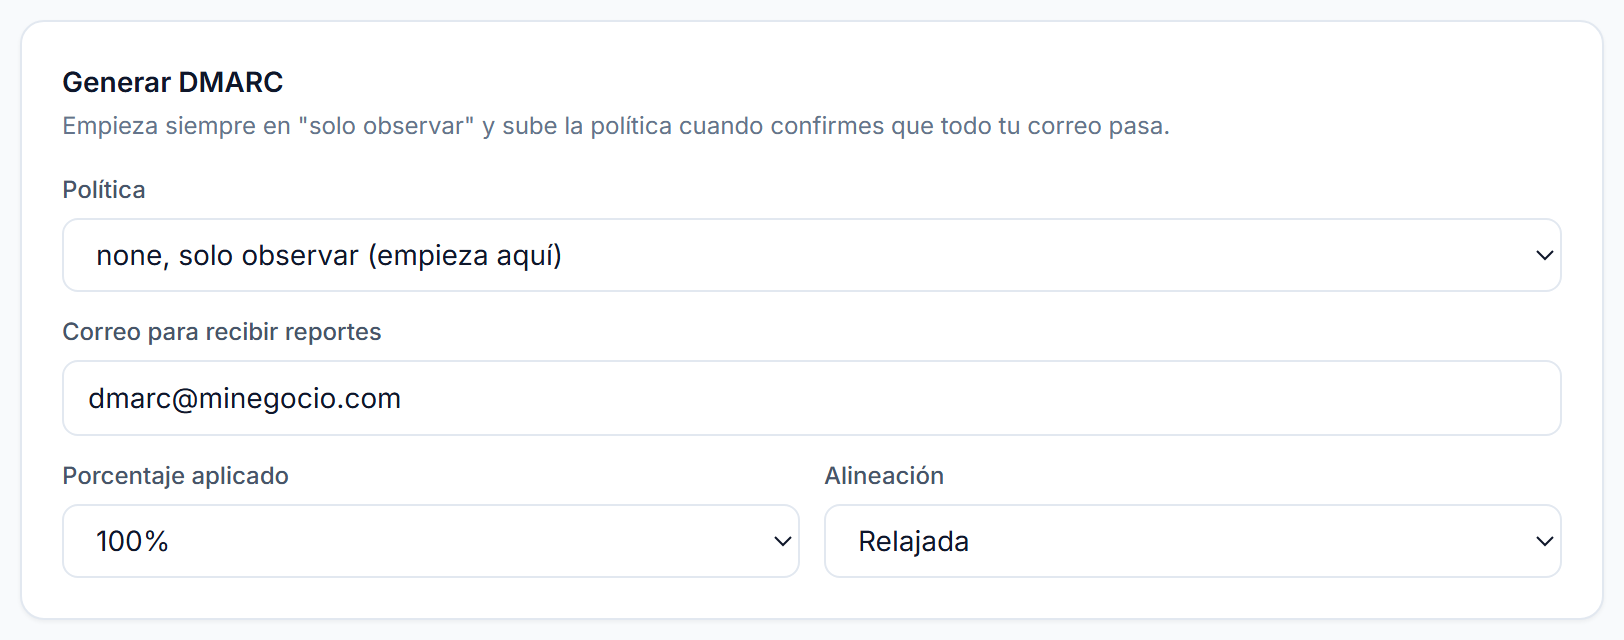
Aquí hay una regla que conviene respetar aunque tengas prisa: empieza en p=none, con tu dirección de reportes puesta. Esa configuración no bloquea nada, solo te manda información.
Déjala así al menos dos semanas y lee los reportes. Vas a descubrir sistemas que mandan correo en tu nombre y que ni recordabas: la facturación, el sistema de citas, la plataforma de encuestas. Si subes directo a reject sin ese paso, esos correos dejan de llegar el mismo día y te vas a enterar por un cliente enojado, no por un reporte.
Paso 4. Publica los registros en tu DNS
Los tres son registros de tipo TXT. Cambia dónde va cada uno:
| Registro | Nombre del registro | Tipo |
|---|---|---|
| SPF | @ o el dominio a secas | TXT |
| DMARC | _dmarc | TXT |
| DKIM | selector._domainkey | TXT |
Los cambios de DNS no son instantáneos. Suelen verse en minutos, pero pueden tardar hasta 48 horas en propagarse. Vuelve a pasar la herramienta al día siguiente para confirmar que quedó publicado como esperabas.
Errores que vale la pena evitar
- Crear un segundo registro SPF. Si ya tienes uno, se edita, no se agrega otro. Dos registros SPF equivalen a ninguno.
- Poner
-alldesde el primer día. Sin haber revisado quién manda correo en tu nombre, es la receta para tirar correo legítimo. - Un DMARC sin dirección de reportes. Funciona, pero te deja ciego. Es la mitad del beneficio por el mismo trabajo.
- Suponer que el DKIM no está porque la herramienta no lo encontró. Busca tu selector antes de concluir eso.
Herramientas que se usan junto con esta
- Consulta de registros DNS, para ver todo lo que tiene publicado tu dominio, no solo lo de correo.
- Generador de firma de correo, una vez que el correo ya sale bien.
En la página de la herramienta está la guía completa, con la explicación de por qué el correo cae en spam y cómo subir a DMARC estricto sin perder correo por el camino.